Les menaces qui ciblent les équipements industriels connectés à Internet
13 October 2026
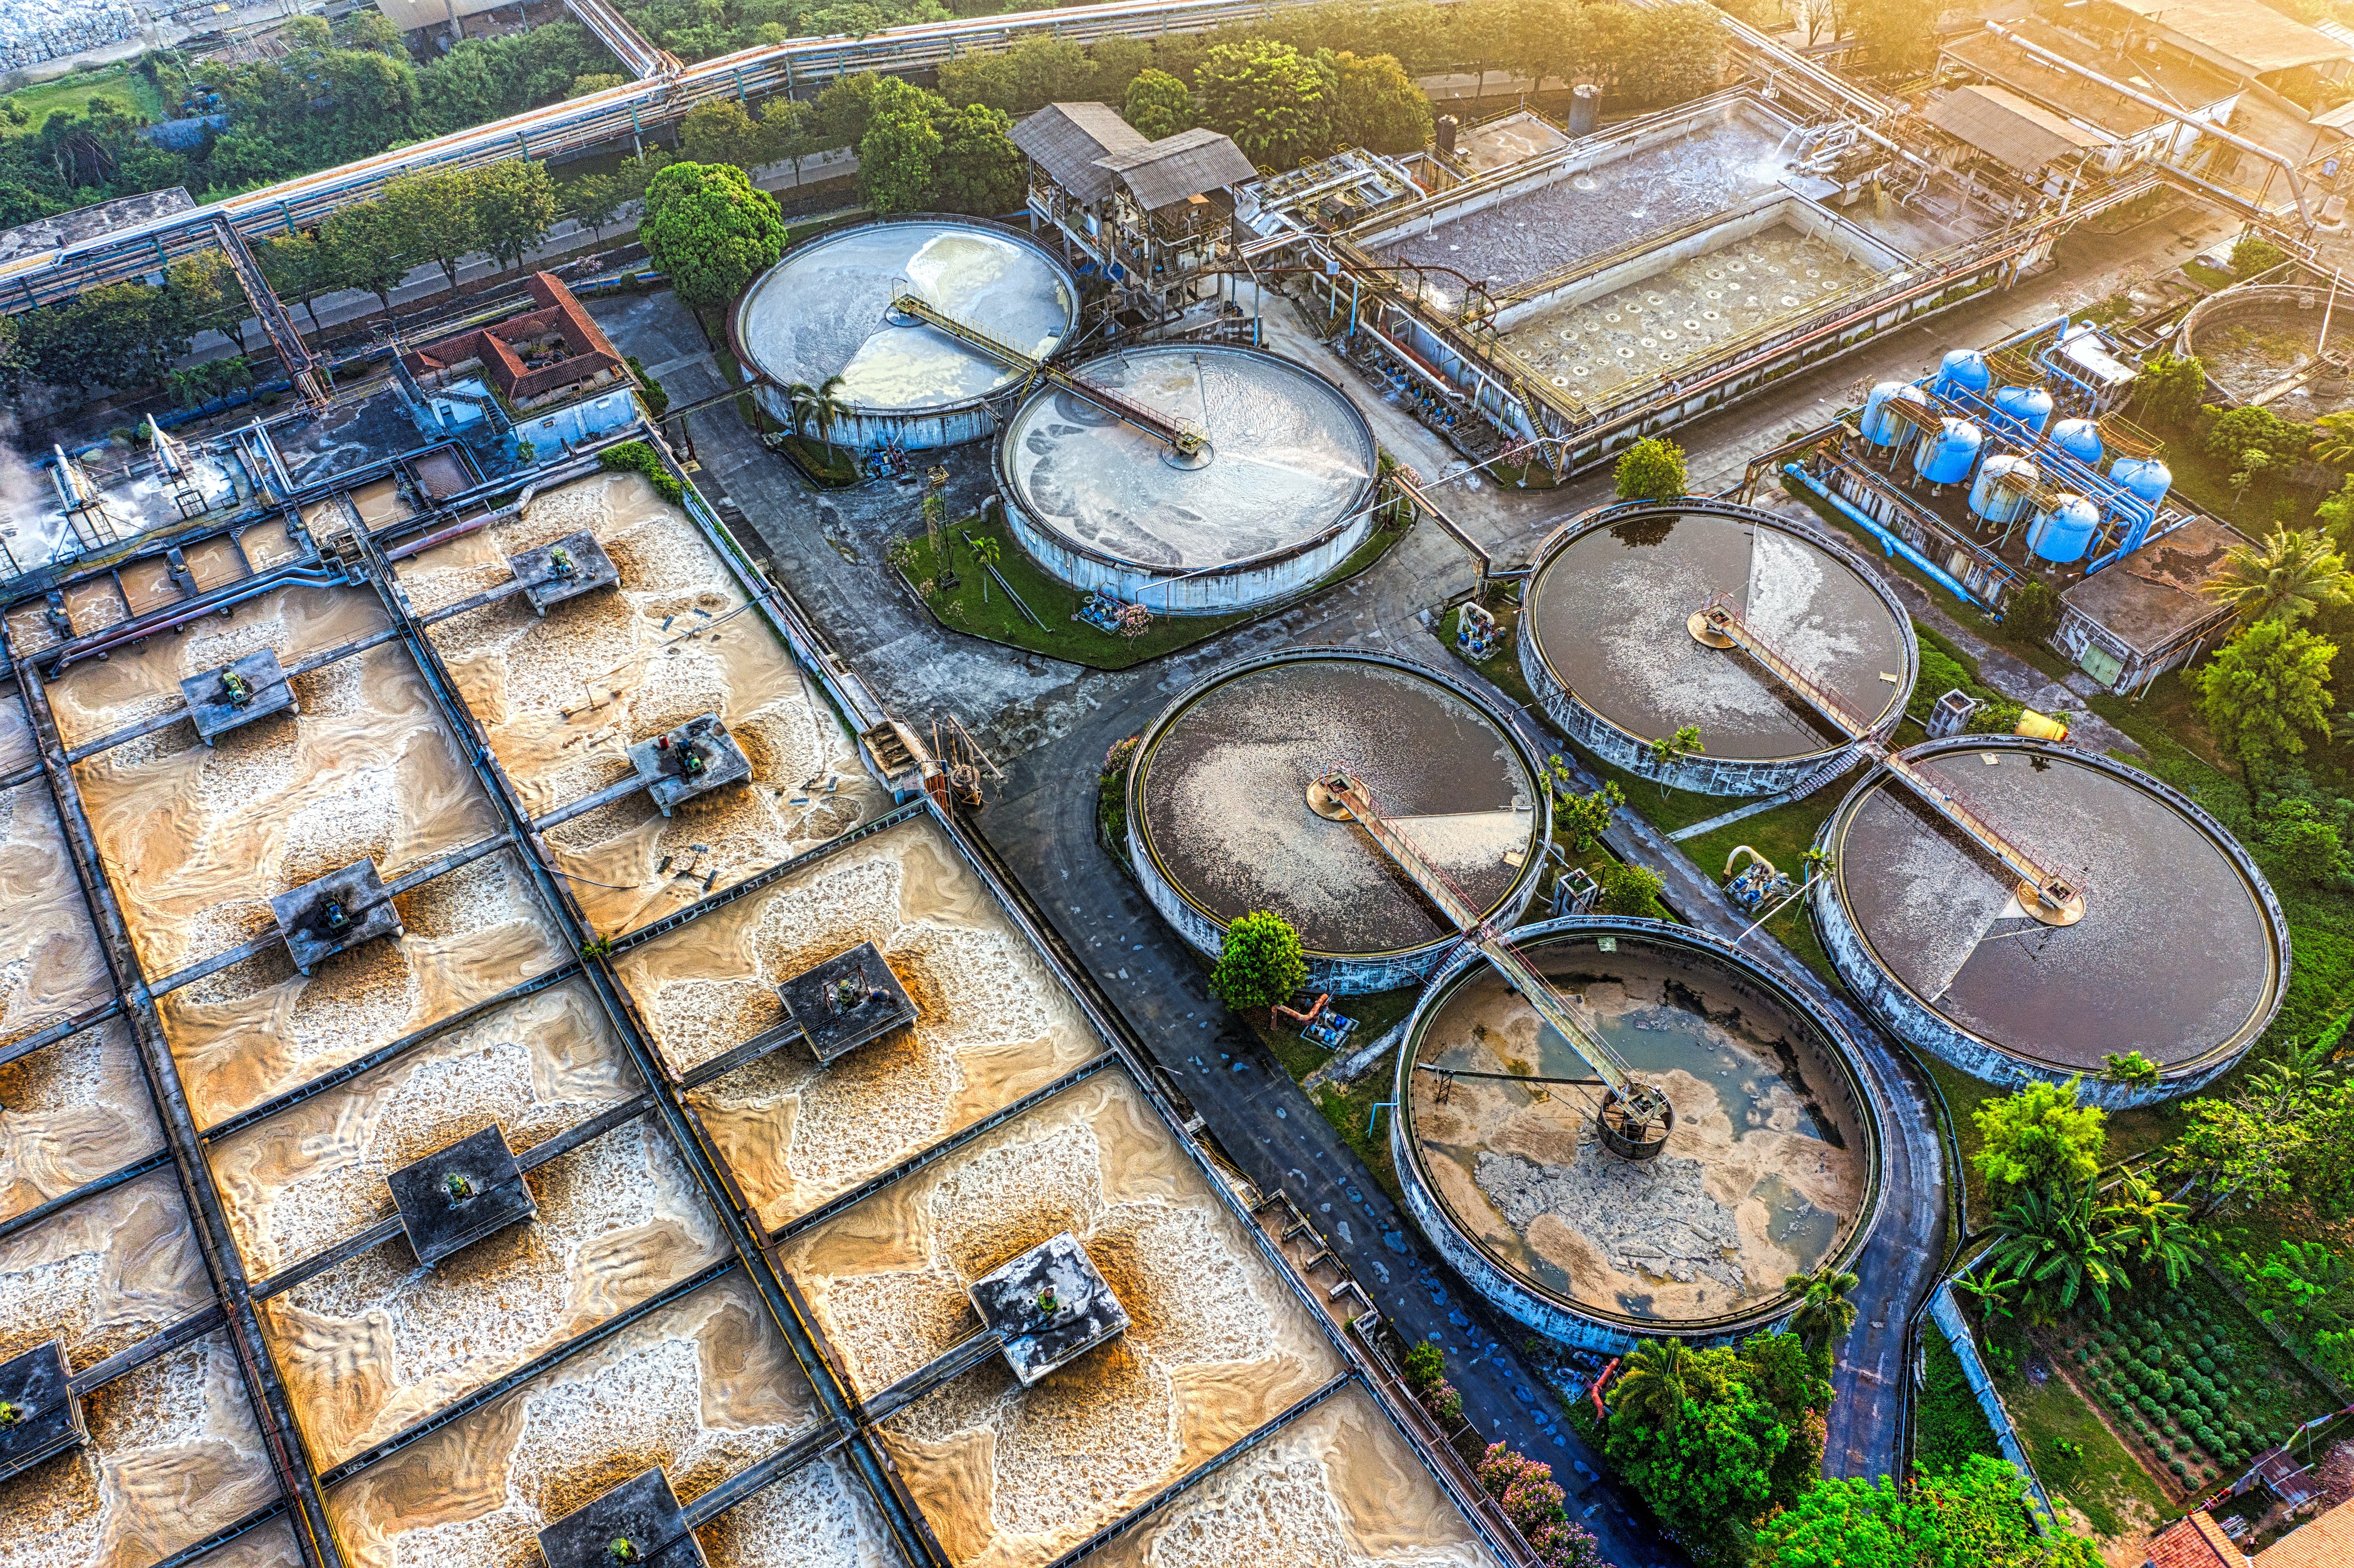
Le domaine de l’eau se répartit en deux grandes familles : l’épuration et l’eau potable. L’épuration est concernée par NIS2, niveau Entité Importante, mais les risques les plus importants sont ceux d’un rejet non conforme (voire abominablement non conforme) dans le milieu naturel, en l’occurrence des fleuves et rivières : en aucun cas un risque majeur pour la nation. L’eau potable en revanche est considérée comme une infrastructure critique, NIS2 niveau Entité Essentielle, et nous allons nous concentrer sur cette catégorie.
L’étape initiale du process est le captage. Il s’effectue soit dans les eaux de surface, ce qui demande des traitements importants, soit dans les eaux de nappe en général plus saines. Pour les grandes unités, desservant des villes entières, il est fréquent d’avoir plusieurs points de captage, répartis sur un territoire. Ces points de captage sont automatisés, puisqu’on y trouve des pompes et leurs servitudes numériques. Les automates locaux peuvent avoir une certaine autonomie, et sont reliés au SI central. On a donc un SI réparti, utilisant des communications distantes qui peuvent être opérées, privées, hertziennes ou fibrées.
De l’autre côté du process, l’eau potable est acheminée dans des réservoirs répartis, dont les plus connus sont ceux que l’on met en hauteur, les châteaux d’eau. Ces derniers permettent de réguler la pression naturellement, de permettre à l’usine d’optimiser son fonctionnement en gérant le tampon entre production et soutirage, et de pouvoir fonctionner par gravité même en cas de perte d’énergie.
En amont comme en aval, un SI a donc des satellites répartis, qui généralement combinent plusieurs technologies : un ADSL ici, une liaison 3G là, une fibre noire sur un point proche, etc.
Une autre particularité du domaine de l’eau est sa relative lenteur. Même pour un pilotage fin, les écoulements dans les filtres, les actions dans les unités chimiques sont sur des pas de temps en dizaines de minutes, en heures, avec des exceptions : par exemple, les étages d’ozonation doivent être beaucoup plus précis temporellement pour la fabrication de l’ozone, gaz dangereux. Mais globalement, une interruption de plusieurs minutes ou plus (parfois d’heures, quand les réservoirs de sortie sont pleins) est peu préjudiciable.
C’est la même chose pour le pilotage d’une unité. L’automatisation est forte, bien maitrisée ; il existe plusieurs files, et même si chacune ne peut pas assurer le débit total demandé, une indisponibilité du pilotage de plusieurs heures risque surtout de se traduite dans les coûts d’exploitation, ou dans des actions effectuées par les agents d’exploitation sur les ouvrages directement, au moyen d’IHM locales sur les armoires des équipements du process.
Du point de vue des impacts, les évènements redoutés les plus critiques sont évidemment la non-distribution aux populations ; puis la distribution non-conforme, intégrant le risque d’empoisonnement. Il peut y avoir un risque de type ATEX sur l’usine, en raison des produits chimiques ; de ce point-de vue-là, l’épuration est plus dangereuse en raison du traitement des unités de méthanisation qui peuvent exister. Et d’autres risques plus standards, tels que les atteintes aux personnes et au biens, et les surcoûts d’exploitation.
1. Du fait de l’autonomie du process, même en cas de crash du SI industriel, la sensibilité au risque SI (cyber autant que sûreté de fonctionnement) n’est pas très développée ; ceci explique pourquoi des systèmes se retrouvent encore exposés sur Internet, et ce sont ceux-là qui ont fait l’objet d‘attaques dernièrement.
2. Les stations distantes, aux lieux de captage ou aux réservoirs, sont des points d’entrée qui sont difficiles à sécuriser, y compris physiquement. La protection physique coûte cher, demande sa propre infrastructure de communication avec un système centralisé. Le déploiement d’un pare-feu par site distant (il peut y en avoir plusieurs dizaines) est rarement effectué. Il y a en conséquence une vraie vulnérabilité aux attaques cyber-physiques.
3. La production d’eau dépend de la demande, elle-même dépendant d’informations comme la météo, le niveau des réservoirs de sortie. Ce point n’est pas exploité aujourd’hui par les attaquants, mais si l’on prend l’exemple d’une usine qui asservit sa production au niveau d’eau d’un réservoir de sortie (cas réel), il est évident qu’une modification de cette donnée montrant par exemple un réservoir rempli, alors qu’il ne l’est pas, aboutit à l’absence de production et donc de distribution. La protection actuelle de ce type d’attaque fonctionne parfaitement : c’est l’expérience des agents d’exploitation.
4. Une usine d’eau potable, dépend très peu de l’extérieur pour son fonctionnement. C’est l’extérieur qui est demandeur de données : quantités produites, données réglementaires pour la qualité de l’eau, données d’analyse pour optimisation du process, etc. Ce point justifie pleinement que les SI industriels ne dépendant pas de l’extérieur pour leur administration, voire leur fonctionnement : ce serait les rendre dépendants de risques externes majeurs.
Ainsi, contrairement à une usine de production automobile très dépendante de la chaine d’approvisionnement, des détails des commandes de voiture, de l’organisation de la production (MES, Manufacturing Execution System), un SI d’une usine d’eau peut fonctionner avec une certaine autarcie.
Les autres expositions du SI industriel sont communes à pratiquement tous les SI industriels :
- Les accès distants pour l’administration ; de plus nécessaires, conséquence de l’import dans l’OT de technologies IT qui requièrent des compétences IT majoritairement externes ;
- Les accès distants pour l’astreinte (système d’alerte) et la supervision process (pouvoir appréhender la situation, gérer les actions à mettre en œuvre)
- Les accès distants pour les fournisseurs, liés à des contrats de maintenance plus ou moins bien contractualisés et encadrés techniquement.
Le premier point est qu’il faut préserver l’indépendance d’une usine à un SI externe. Les sécurités bas niveau doivent donc être locales autant que possible. Cela n’empêche pas d’utiliser un bastion distant, d’envoyer les alertes des EDR et NDR vers un SOC externe, ce type de communications pouvant être coupées sans impact sur l’exploitation de l’usine. La limite est la capacité de fonctionner, éventuellement en dégradant la protection de ces mesures distantes, en autonomie informatique.
On voit ainsi une demande croissante d’isolement du SI, qui fait sens pour ce type de process. Il s’agit d’isolement amont cependant, pas de l’isolement des stations distantes. Or les stations distantes utilisent une communication opérée, routée, et dans la majorité des cas, bien qu’il s’agisse d’informations du process, elles arrivent par la partie IT de l’usine. L’isolement sur attaque demande donc certaines précautions, une segmentation adaptative similaire à ce qu’on appelle dans le monde électrique une sélectivité.
La demande d’isolement du SI industriel concerne aujourd’hui des actions volontaires de la part des agents, ou des administrateurs. Il parait clair que, lorsque des mesures de sécurité le permettront, avec notamment des isolements sélectifs et des reconfigurations des accès externes, des actions automatiques seront déployées. La sélectivité assurera le minimum de nuisance pour le maximum de protection sur la communication suspecte ; la reconfiguration assurera les reprises de service éventuelles, notamment pour les stations distantes.
Les produits aptes à effectuer ces actions doivent donc agir autant sur les interfaces du SI industriel que sur son intérieur. Il s’agit de piloter les pares-feux et routeurs, selon des règles fines, avec un mode automatique mais également des préconfigurations de type « mode secours » qui pourraient être préprogrammés, comme cela est fait dans le process pour la sûreté de fonctionnement. Cette capacité ne peut provenir que du NDR, puisqu’il voir les flux et possède la visibilité nécessaire à ce type de mis en sécurité opérationnelle.
Une alternative, non exclusive, consiste à prépare un SI miroir. Cette approche de type PRA est cependant plus adaptée à un évènement majeur de sécurité de fonctionnement, mais elle a son intérêt pour la cybersécurité :
- D’une part une utilisation comme plateforme de test pour les correctifs et montées de versions des logiciels ;
- D’autre part une reprise des fonctions opérationnelles post-incident, totalement isolées, le temps au moins des investigations.
Des attaques ont eu lieu, notamment cet été aux Etats-Unis, avec un impact sur l’exploitation, et elles ont conduit à renforcer la sécurité dans le domaine. Il faut bien voir que malgré des expositions leur conférant une fragilité réelle, les SI industriels ont des atouts pour résister à des attaques. Tout le problème les concernant est celui de la détection à temps, de l’isolement, et de la reprise de service. Technologiquement parlant, un NDR moderne, non limité aux interfaces IT / OT, et une plateforme de préproduction devraient permettre d’avoir une robustesse intrinsèque, peu sensible aux problèmes de failles non patchées, surtout si le NDR communique avec une plateforme de CTI de qualité.